


 نُشرت بواسطة:admin
 14 Oct 2026
دليل مهني تطبيقي • التقنية والأعمال
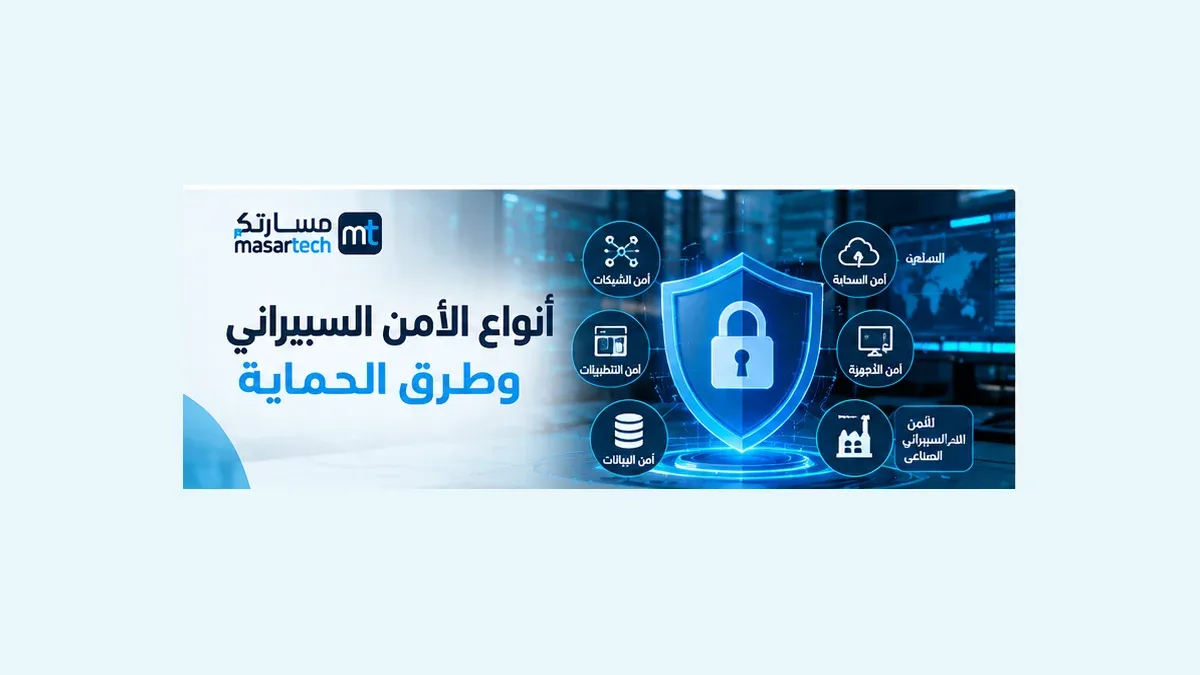
أنواع الأمن السيبراني وطرق الحماية
دليل لأنواع الأمن السيبراني: أمن الشبكات والتطبيقات والسحابة والهوية والبيانات والأجهزة، مع مقارنة الضوابط وخطة حماية أولية للشركات.
الأمثلة الحسابية والسيناريوهات الموضحة افتراضية لأغراض التعليم. راجع نطاق الأنظمة والاشتراطات قبل تطبيقها.
ما المقصود بأنواع الأمن السيبراني؟
الأمن السيبراني مجال واسع يضم تخصصات تحمي الأنظمة والشبكات والتطبيقات والبيانات والخدمات من المخاطر الرقمية. تقسيمه إلى أنواع يساعد المؤسسة على تحديد مالك كل خطر ومجموعة الضوابط المناسبة؛ لكنه لا يعني أن المجالات تعمل بمعزل عن بعضها. قد تبدأ مشكلة بحساب مخترق ثم تمتد إلى تطبيق وسحابة وبيانات.
إطار NIST CSF 2.0 ينظم إدارة المخاطر عبر ست وظائف: الحوكمة والتعرّف والحماية والكشف والاستجابة والتعافي. هذه وظائف لإدارة البرنامج ككل، وليست أسماء «أنواع» تقنية، لذلك من المهم عدم الخلط بين التصنيفين.
أمن الشبكات Network Security
يركز أمن الشبكات على حماية حركة الاتصال بين الأجهزة والخوادم والفروع والخدمات. يشمل تصميم التقسيم الشبكي، والتحكم في الوصول، ومراقبة الاتصالات، وحماية الاتصالات البعيدة. من الأدوات الممكنة الجدران النارية وأنظمة المراقبة، لكن نجاحها يعتمد على سياسات مناسبة ومراجعات دورية وتوثيق التغييرات.
في شركة لها فروع متعددة، قد يكون فصل شبكة الضيوف عن الأنظمة الإدارية إجراءً أوليًا مهمًا. لا تُترك قاعدة «اسمح للجميع» دون مراجعة لمجرد أنها تحل مشكلة اتصال مؤقتة.
أمن التطبيقات Application Security
يبدأ أمن التطبيق قبل النشر: تحديد المتطلبات الأمنية، والتحقق من المدخلات، وإدارة الجلسات، وضبط الصلاحيات، وحماية الأسرار، ومراجعة التبعيات البرمجية. بعد الإطلاق يستمر العمل عبر التحديثات والمراقبة وإدارة الثغرات.
قد يكون التطبيق خلف جدار حماية قوي ومع ذلك يكشف معلومات مستخدمين بسبب خطأ في صلاحيات العرض. لهذا يحتاج فريق التطوير إلى اختبارات أمنية مناسبة وتعاون مع فرق التشغيل والمنتج، لا إلى فحص نهائي منفصل قبل الإطلاق فقط.
أمن الأجهزة الطرفية Endpoint Security
يشمل أجهزة الموظفين والحواسيب المحمولة والهواتف والأجهزة التي تصل إلى موارد المؤسسة. الأولوية لتحديث الأنظمة، وتشفير الأجهزة عند الحاجة، وقفل الشاشة، والتحكم في التطبيقات، والقدرة على إلغاء الوصول عند فقد جهاز.
في بيئة عمل هجينة، ينبغي تحديد شروط استخدام الأجهزة الشخصية وسياسة التعامل مع الملفات المحلية. شراء أداة مراقبة لا يغني عن تدريب الموظف على الإبلاغ المبكر عن فقد الجهاز أو سلوك غير معتاد.
أمن الهوية وإدارة الوصول IAM
أمن الهوية يحدد من يدخل إلى أي مورد وبأي صلاحية ولمدة كم. يشمل MFA وإدارة الحسابات المميزة والمراجعة الدورية للأدوار وسحب الوصول عند تغير وظيفة الموظف أو مغادرته. يعتمد النهج الجيد على أقل صلاحية لازمة، مع آلية موثقة للوصول الاستثنائي.
تتضاعف المخاطر عندما يستخدم فريق كامل حساب مدير واحد؛ يصعب عندها معرفة من نفذ التغيير. الحسابات الفردية وسجلات الأحداث تعززان المساءلة، لكن يجب أيضًا حماية السجلات نفسها وتحديد من يطلع عليها.
أمن الحوسبة السحابية Cloud Security
يرتبط أمن السحابة بإعدادات الموارد والصلاحيات والتشفير والمراقبة وإدارة البيانات، وبفهم المسؤولية المشتركة بين المزوّد والعميل. يختلف ما يديره العميل في SaaS عنه في IaaS؛ لذلك لا يمكن نسخ قائمة ضوابط واحدة دون تكييف.
في السعودية، تُراجع متطلبات الهيئة الوطنية للأمن السيبراني ذات الصلة، بما فيها ضوابط السحابة عند انطباقها. لا تفترض أن استخدام مزوّد مشهور يحقق الامتثال التنظيمي تلقائيًا؛ قد تتعلق المتطلبات بمكان المعالجة والإعدادات والعقود.
أمن البيانات والنسخ والتعافي
حماية البيانات تتطلب معرفة نوعها ومالكها ومن يحق له استخدامها، ثم تطبيق صلاحيات مناسبة وتشفير حيث يلزم وسياسات احتفاظ وإتلاف. النسخ الاحتياطي جزء من الاستمرارية لكنه لا يعالج وحده كشف البيانات أو إساءة استخدامها.
حدّد أولًا ما الذي يجب استعادته وفي أي مدة، ثم اختبر الاستعادة فعليًا. احتفظ بنسخ منفصلة وفق تصميم مناسب للمخاطر، وراجع من يملك القدرة على حذف النسخ أو تغيير إعداداتها.
العمليات الأمنية SOC والاستجابة للحوادث
تجمع العمليات الأمنية الإشارات المهمة من الأنظمة وتقيّمها لتحديد ما يحتاج إلى استجابة. ليست كل مؤسسة بحاجة إلى مركز عمليات داخلي كامل؛ قد تستخدم فريقًا صغيرًا أو خدمة مُدارة مع مسؤوليات واضحة. الأهم أن توجد آلية فرز وتصعيد واتصال وتوثيق.
ضع سيناريوهات عمل مثل فقد جهاز أو اشتباه وصول غير مصرح به، وحدد من يقرر عزل خدمة أو التواصل مع الأطراف المعنية. اختبر الخطة بتمرين مكتبي دون تعطيل الأنظمة الإنتاجية، ثم حدث الإجراءات بناءً على الدروس المستفادة.
الفرق بين الحماية والكشف والاستجابة والتعافي
الحماية تهدف إلى تقليل احتمال الحادث أو أثره، مثل MFA والتحديثات. الكشف يهدف إلى ملاحظة مؤشرات المشكلة، مثل مراجعة أحداث الدخول غير المعتادة. الاستجابة تشمل الاحتواء والتواصل والتحليل، والتعافي يعيد الخدمة إلى مستوى مقبول ويتحقق من سلامة العودة.
وجود ضوابط حماية قوية لا يلغي الحاجة إلى التعافي، لأن الأعطال والأخطاء والحوادث تظل ممكنة. كما أن تعافي الخدمة دون فهم السبب الجذري قد يعيد المشكلة لاحقًا.
كيف تختار الأولويات حسب حجم المؤسسة؟
ابدأ بحصر ما قد يؤدي تعطله أو كشفه إلى توقف الخدمة أو ضرر كبير. أعطِ أولوية للحسابات الإدارية والبيانات الحساسة والنسخ الاحتياطية والخدمات المتاحة للجمهور. بعد ذلك قيّم الفجوات في الأجهزة والتطبيقات والشبكات والمورّدين.
المؤسسة الصغيرة تحتاج قائمة إجراءات قابلة للتنفيذ ومسؤولًا واضحًا لكل إجراء. أما المؤسسة الأكبر فقد تحتاج تقسيمًا أدق للأدوار وقياسًا أكثر انتظامًا للمخاطر ومراجعات مستقلة. لا تقارن عدد الأدوات بين المؤسستين باعتباره مقياس نضج.
مثال افتراضي: مؤسسة تدريب متعددة الفروع
تستخدم المؤسسة نظام تسجيل سحابيًا، وأجهزة موظفين، واتصالًا بين الفروع. يركز أمن الشبكات على الفصل والمراقبة، وأمن الهوية على صلاحيات موظفي التسجيل، وأمن السحابة على إعدادات التخزين والنسخ، وأمن البيانات على عدم تصدير معلومات المتدربين دون حاجة.
عند فقد جهاز، تُنفذ إجراءات إلغاء الوصول وفق سياسة المؤسسة، وتُراجع السجلات ذات الصلة، ويُبلّغ المسؤول المحدد. المثال توضيحي ولا يصف حادثًا حقيقيًا؛ فائدته توضيح تكامل الأنواع بدل النظر إلى كل أداة منفردة.
مؤشرات قياس نضج الحماية
يمكن متابعة تغطية MFA للحسابات الحساسة، ونسبة الأنظمة المحدّثة وفق المهلة، ونسبة الأجهزة المُدارة، وزمن سحب صلاحيات المغادرين، ونجاح اختبارات الاستعادة. كذلك يفيد قياس الزمن بين البلاغ الأول والتعامل معه عندما تكون البيانات موثوقة.
يجب تفسير المؤشرات في سياقها؛ زيادة التنبيهات قد تعني تحسن الرؤية لا تدهور الوضع. لا تُنشئ أهدافًا رقمية اعتباطية دون خط أساس، بل ابدأ بالقياس ثم ضع تحسينات تدريجية قابلة للتحقق.
أخطاء عند بناء برنامج الأمن السيبراني
من الأخطاء شراء أدوات قبل تحديد المخاطر، وترك مسؤولية كل نظام غير واضحة، وإهمال الموردين، وعدم اختبار النسخ الاحتياطي، وتجاهل تحديثات التطبيقات الصغيرة. كذلك قد يتحول التدريب إلى حفظ مصطلحات دون قدرة على تطبيقها في بيئة عمل حقيقية.
الأفضل توثيق سيناريوهات بسيطة قابلة للمراجعة: ماذا نحمي؟ من المسؤول؟ ما الضابط؟ كيف نعرف أنه يعمل؟ ومتى نعيد التقييم؟
جدول مقارنة عملي
| النوع | الأصل المستهدف | أمثلة ضوابط دفاعية | مسؤول محتمل |
|---|---|---|---|
| أمن الشبكات | الاتصالات والفروع | تقسيم ومراقبة وسياسات وصول | فريق الشبكات |
| أمن التطبيقات | المنصات والواجهات | اختبارات وتحديثات وإدارة أسرار | فريق التطوير |
| أمن الهوية | الحسابات والصلاحيات | MFA ومراجعات وصول | فريق الهوية |
| أمن السحابة | الموارد والخدمات | إعدادات آمنة ومراقبة | فريق السحابة |
| أمن البيانات | السجلات والمعلومات | تصنيف واحتفاظ ونسخ | مالك البيانات |
استخدم هذا الجدول كنقطة انطلاق للتقييم؛ التفاصيل الفعلية تعتمد على بيئة المؤسسة واحتياجاتها.
قالب جاهز للمراجعة والتطبيق
| الأسبوع | التركيز | مخرج عملي |
|---|---|---|
| الأول | جرد الأصول والحسابات | قائمة أصول ومالكين |
| الثاني | هوية وصلاحيات | مراجعة وصول وMFA |
| الثالث | نسخ وتحديثات | اختبار استعادة موثق |
| الرابع | إبلاغ واستجابة | تمرين مكتبي ودروس مستفادة |
يمكن نسخ هذا القالب إلى جدول عمل وإضافة أعمدة للمالك والموعد وحالة التنفيذ والدليل. لا تُعد الخانات الافتراضية دليلًا على امتثال أو نتائج فعلية.
طوّر مهاراتك المهنية
اطلع على صفحات الدورات المرتبطة بالموضوع في مسارتك، وراجع محتوى البرنامج والدفعات المتاحة قبل التسجيل.
الأسئلة الشائعة
ما أبرز أنواع الأمن السيبراني؟
من أبرز المجالات أمن الشبكات والتطبيقات والأجهزة الطرفية والسحابة والهوية والبيانات والتشغيل والاستجابة للحوادث.
هل جدار الحماية يغني عن بقية الضوابط؟
لا؛ يعالج جزءًا من المخاطر ولا يحل محل حماية الهوية والتحديثات والنسخ الاحتياطي والمراقبة والتوعية.
ما الفرق بين أمن الشبكات وأمن التطبيقات؟
أمن الشبكات يحمي الاتصالات والمسارات والخدمات الشبكية، وأمن التطبيقات يركز على تصميم التطبيق وتطويره وتشغيله وتحديثه.
ما معنى Zero Trust؟
نهج للتحقق المستمر من طلبات الوصول وفق الهوية والسياق والحد الأدنى من الصلاحيات، وليس منتجًا واحدًا يُشترى.
هل يمكن لشركة صغيرة تطبيق الأمن السيبراني؟
نعم، تبدأ بتحديد الأصول الحرجة وMFA والتحديثات والنسخ والوعي والإبلاغ، ثم توسع الضوابط حسب المخاطر.
كيف أختار مسارًا تدريبيًا؟
اختر المجال الوظيفي المستهدف: أمن الشبكات أو السحابة أو التطبيقات أو الحوكمة، ثم ابنِ أساسًا في الشبكات والأنظمة والممارسة.
المصادر والمراجع الرسمية
المصادر التالية تدعم المفاهيم والإطارات المذكورة؛ الأمثلة والخطط التطبيقية صياغة تعليمية وليست اقتباسات حرفية منها.