


 نُشرت بواسطة:
 24 Oct 2026
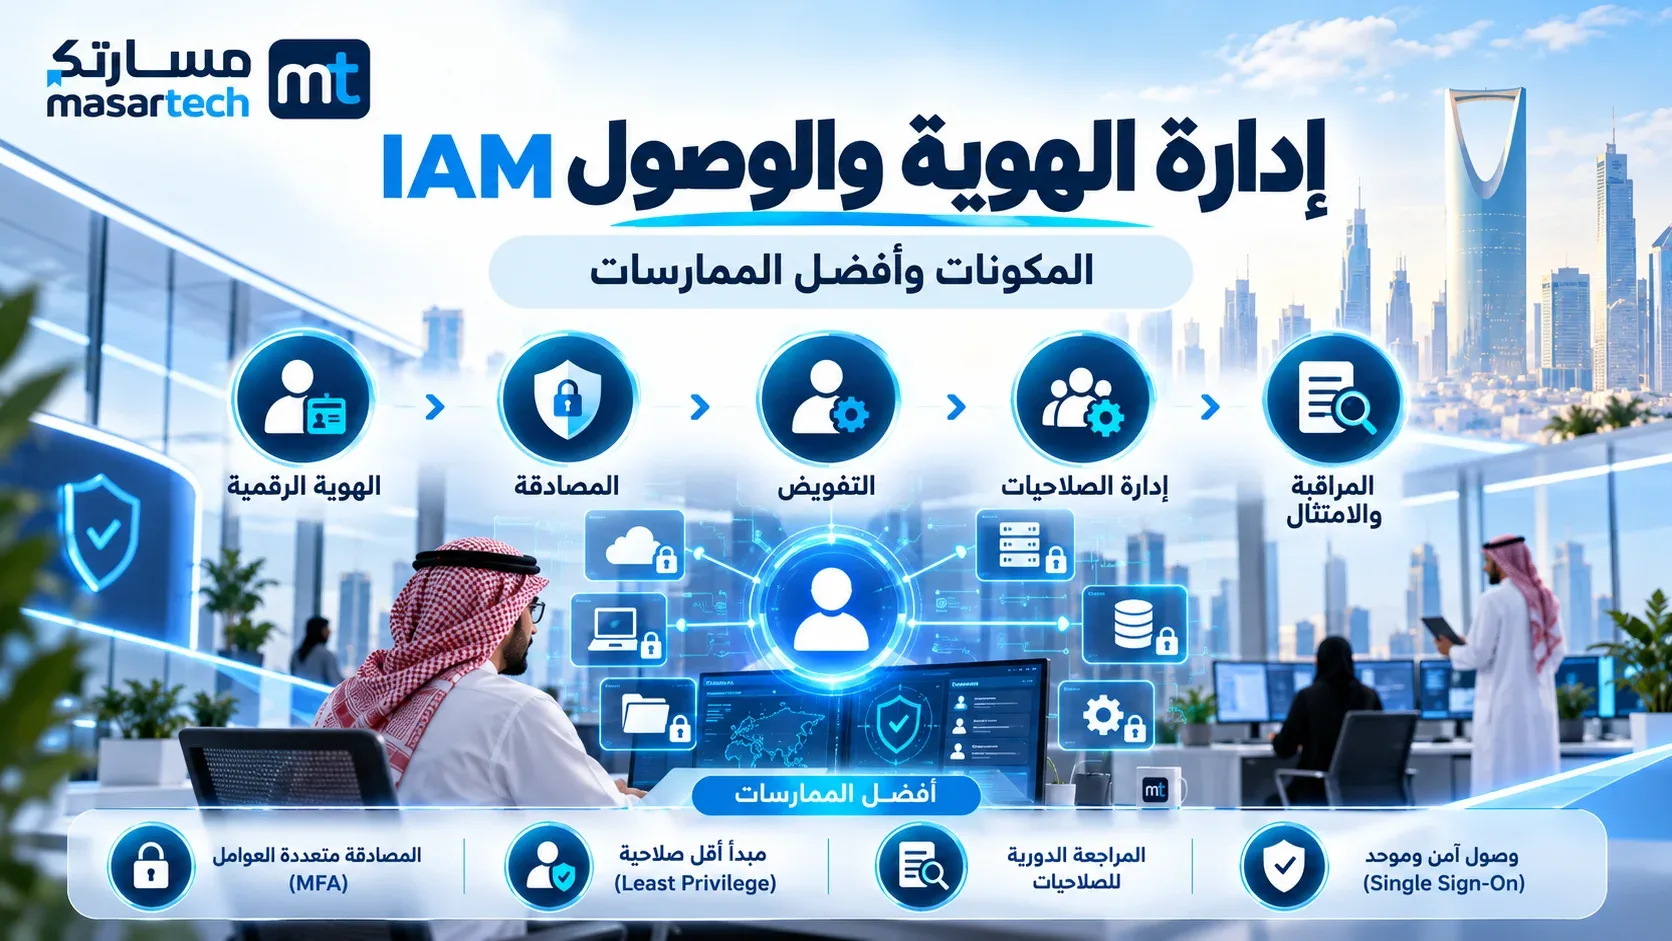
إدارة الهوية والوصول IAM: المكونات وأفضل الممارسات
قد يمتلك الموظف حسابًا صحيحًا لكنه يملك صلاحيات أكثر مما يحتاج. إدارة الهوية والوصول IAM تربط الأشخاص والأدوار والأنظمة بسياسات واضحة تمنح الوصول المناسب وتراجعه وتلغيه عند الحاجة.
ما هي إدارة الهوية والوصول IAM؟
إدارة الهوية والوصول (Identity and Access Management) مجموعة سياسات وعمليات وتقنيات تحدد من هو المستخدم أو الحساب، وكيف يثبت هويته، وما الموارد التي يُسمح له بالوصول إليها، ومتى تُمنح الصلاحية أو تُراجع أو تُلغى. تشمل الهويات البشرية مثل الموظفين والمتعاقدين، وقد تشمل حسابات التطبيقات والخدمات وفق نطاق النظام. الهدف هو تمكين العمل المشروع مع تقليل الوصول غير الضروري.
ليست IAM أداة تسجيل دخول فقط. فقد يكون تسجيل الدخول صحيحًا بينما تظل الصلاحيات أوسع من حاجة المستخدم. كما أن وجود مصادقة متعددة العوامل لا يعوض غياب مراجعة الأدوار أو تعطيل الحسابات المنتهية. يجب تصميم دورة حياة الهوية من طلب الوصول حتى إلغائه، مع أدلة موافقة وسجلات مراجعة مناسبة.
الفرق بين الهوية والمصادقة والتفويض
| المصطلح | السؤال الذي يجيب عنه | مثال |
|---|---|---|
| الهوية Identity | من هو صاحب الحساب؟ | سجل موظف ومعرف فريد |
| المصادقة Authentication | كيف نتحقق من أنه صاحب الحساب؟ | كلمة مرور مع عامل تحقق إضافي |
| التفويض Authorization | ماذا يمكنه أن يفعل؟ | عرض تقارير دون تعديلها |
| المحاسبة والتدقيق | ماذا حدث ومن وافق؟ | سجل منح صلاحية ومراجعتها |
قد يملك موظف حسابًا صحيحًا لكنه لا يحتاج الوصول إلى جميع سجلات المؤسسة. لهذا يجب أن تكون قرارات التفويض مرتبطة بالدور والغرض وحساسية المورد. لا تستخدم حسابًا مشتركًا للعديد من الأشخاص إذا كان ذلك يلغي إمكانية معرفة المسؤول عن الإجراء.
مكونات IAM الأساسية: SSO وMFA وRBAC وPAM
تسمح خدمة الدخول الموحد SSO باستخدام هوية مؤسسية للوصول إلى عدة تطبيقات وفق إعدادات موثوقة؛ لكنها لا تعني أن المستخدم يمتلك تلقائيًا كل الصلاحيات. تضيف المصادقة متعددة العوامل MFA طبقة تحقق إضافية تقلل الاعتماد على عامل واحد. ويحدد التحكم بالوصول القائم على الدور RBAC أذونات متسقة للأدوار، بينما يركز PAM على إدارة الحسابات والمهام ذات الامتيازات المرتفعة.
قد تُستخدم سياسات سياقية مثل موقع الوصول أو حالة الجهاز أو حساسية التطبيق لتقييد الوصول وفق تقييم المخاطر، لكن لا ينبغي جعل القرار مبنيًا على إشارة واحدة غير موثوقة. توضح وثائق Microsoft Entra إدارة الأدوار ومبدأ أقل صلاحية، بينما يقدم NIST إرشادات متخصصة للمصادقة وإدارة الهويات الرقمية. تختلف المتطلبات الدقيقة حسب النظام والجهة والبيانات.
مبدأ أقل صلاحية: ماذا يعني عمليًا؟
يعني منح كل هوية أقل مستوى وصول يكفي لأداء المهمة المعتمدة، وللمدة اللازمة. لا يعني منع الموظفين من أداء عملهم؛ بل تحديد ما يحتاجونه ثم تسهيل طلب الزيادة عند وجود مبرر. إذا كان دور «منسق تدريب» يحتاج عرض حالة تسجيل المتدرب، فلا يُمنح تعديل إعدادات الدفع أو إدارة جميع المستخدمين لمجرد أنه يستخدم المنصة يوميًا.
ابدأ بجرد الموارد الحساسة والأدوار، ثم اسأل مالك كل مورد عن الإجراءات المسموحة: قراءة، إنشاء، تعديل، اعتماد، حذف، إدارة. فصل الموافقات عن التنفيذ قد يقلل مخاطر الخطأ أو تضارب المهام في العمليات المهمة. ولا تجعل صلاحية «مدير عام» خيارًا افتراضيًا لحل كل مشكلة وصول.
مصفوفة أدوار وصلاحيات افتراضية
افترض منصة تدريب داخل منشأة سعودية؛ المثال تعليمي ولا يصف إعدادات مسارتك الفعلية. تُمنح الصلاحيات وفق طبيعة الدور وبعد موافقة المالك المعني، ولا تُستخدم هذه المصفوفة كبديل عن تحليل مخاطر النظام الحقيقي.
| الدور | عرض بيانات التسجيل | تعديل حالة الطلب | اعتماد استرداد | إدارة الحسابات |
|---|---|---|---|---|
| موظف القبول | ضمن نطاق العمل | نعم وفق الإجراء | لا | لا |
| مشرف القبول | ضمن الفريق | نعم | حسب تفويض موثق | لا |
| المحاسب | ما يلزم ماليًا | لا | وفق تفويض مالي | لا |
| مسؤول الهوية | الحد الأدنى الفني | لا | لا | وفق طلبات معتمدة |
ينبغي ألا يعتمد شخص لنفسه صلاحية مالية جديدة ثم ينفذ بها معاملة حساسة دون رقابة مناسبة. كما يجب تحديد ما إذا كانت «نعم» تشمل كل السجلات أو فريقًا أو موقعًا محددًا. تُراجع المصفوفة مع تغيّر الهيكل والأدوار، وتُوثق الاستثناءات المؤقتة بموعد انتهاء.
دورة حياة الهوية: الانضمام والتغيير والمغادرة
في الانضمام (Joiner) يُنشأ الحساب بعد تحقق مناسب من هوية الموظف وتحديد الدور واعتماد الطلب. عند انتقاله إلى وظيفة أخرى (Mover) تُراجع صلاحياته القديمة والجديدة؛ فإضافة الصلاحيات الجديدة دون إزالة غير اللازمة يسبب تراكم امتيازات. وعند انتهاء العلاقة (Leaver) تُلغى إمكانية الوصول وفق إجراء معتمد، مع التعامل المنظم مع ملكية الملفات والحسابات المرتبطة بالأعمال.
| الحدث | الإجراء الأساسي | دليل المراجعة |
|---|---|---|
| انضمام موظف | حساب فردي ودور مبدئي مناسب | طلب معتمد وتاريخ تفعيل |
| انتقال داخلي | سحب غير اللازم ومنح المطلوب | مقارنة صلاحيات قبل/بعد |
| إجازة أو غياب طويل | تطبيق سياسة الجهة بحسب الحالة | مراجعة حالة الحساب |
| انتهاء العلاقة | إلغاء الوصول ومعالجة الأصول الرقمية | سجل إغلاق موثق |
حدد من يُبلغ فريق الهوية بالتغيير، وما المهلة المطلوبة، ومن يتحقق من التنفيذ. لا تعتمد على ذاكرة المدير أو رسالة غير رسمية؛ اربط العملية بمصدر موثوق لتغيّرات حالة العمل، مع ضوابط لحماية البيانات.
إدارة الحسابات المميزة وحسابات الخدمات
الحسابات ذات الصلاحيات المرتفعة تحتاج رقابة أشد من حسابات الاستخدام اليومي. اجعل الاستخدام الإداري منفصلًا عندما تقتضي سياسة الجهة، وامنح الامتيازات عند الحاجة ولمدة محددة إذا دعمت المنصة ذلك، مع تسجيل الموافقات والمراجعات. ويجب أن يكون لكل حساب خدمة غرض ومالك معروف، وأن تُدار أسراره وفق نظام معتمد بدل مشاركتها في مستندات عامة.
لا تخلط حساب خدمة مع موظف بشري في التقارير. راجع التكاملات التي لم تعد مستخدمة، وتأكد من أن تعطل حساب قديم لن يؤثر في عملية حرجة قبل إلغائه. لا يُنصح باستخدام حلول مرتجلة لتجاوز ضوابط الهوية عند مواجهة عطل؛ اتبع إجراءات الاسترداد المؤسسية المعتمدة.
مراجعة الصلاحيات: كيف تجعلها قابلة للتنفيذ؟
يمكن إجراء مراجعات دورية بحسب حساسية التطبيق ومعدل تغير الأدوار. أرسل إلى مالك المورد قائمة مفهومة بالهويات وصلاحياتها وأسبابها، ثم اطلب قرارًا واضحًا: إبقاء، تعديل، إلغاء، أو استثناء موثق. لا يكفي إرسال ملف طويل يوقع عليه المدير دون فحص؛ قس نسبة القرارات المنفذة فعليًا وعدد الصلاحيات التي أزيلت بعد المراجعة.
إذا اكتشفت حسابات بلا مالك أو صلاحيات قديمة، لا تحذفها على عجل دون تقدير أثر التشغيل. اعزل المخاطر حسب الأولوية، وحدد إجراء تحقق وتراجع. الهدف تحسين الوضع باستمرار، لا تقديم تقرير «100% مراجعة» يخفي قرارات غير منفذة.
MFA وSSO: فوائد وحدود
يساعد MFA في تقوية المصادقة، لكن اختيار الطريقة وإدارة فقدان جهاز التحقق واسترداد الحسابات يجب أن يتوافق مع سياسة المؤسسة وإرشادات الجهة المختصة. يمكن أن يقلل SSO تشتت الحسابات ويسهل إلغاء الوصول من نقطة مركزية عندما تكون التطبيقات متكاملة بشكل صحيح؛ ومع ذلك، يحتاج النظام إلى ضبط جلسات العمل والأدوار والصلاحيات داخل كل تطبيق.
لا تجعل حسابًا مركزيًا واسع الامتيازات نقطة فشل غير محكومة. صمم مسارات دعم رسمية للمستخدمين الذين يفقدون وسائل التحقق، وتجنب مطالبتهم بمشاركة رموز المصادقة مع أي شخص. هذه مبادئ توعوية وإدارية، وليست خطوات تقنية لتغيير إعدادات أمنية على نظام بعينه.
مؤشرات IAM التي تهم الإدارة
| المؤشر | طريقة قياس مقترحة | ما الذي يكشفه؟ |
|---|---|---|
| حسابات بلا مالك معروف | عدد الحسابات غير المنسوبة لمالك | فجوة حوكمة |
| وقت سحب الوصول | الزمن من إشعار تغيير الحالة إلى الإلغاء | سرعة الاستجابة |
| مراجعات صلاحيات منفذة | قرارات منفذة ÷ قرارات مطلوبة ×100 | فاعلية المراجعة |
| حسابات مميزة موثقة | حسابات ذات مالك ومبرر ÷ الإجمالي | وضوح المسؤولية |
| تغطية MFA المناسبة | حسابات ضمن النطاق المطبق ÷ المستهدفة | اتساق سياسة المصادقة |
لا تفسر ارتفاع تغطية MFA بأنه دليل كافٍ على أمان IAM. يجب قياس جودة التفويض ودورة حياة الهوية والاستثناءات. ولا تنشر قوائم حسابات أو تفاصيل صلاحيات حساسة في تقارير عامة؛ قدم مؤشرات مجمعة للمستوى الإداري المناسب.
خطة تطبيق IAM على ثلاث مراحل
الأيام 1–30: جرد التطبيقات والهويات والحسابات المميزة، وتحديد المالكين، ورسم دورة الانضمام والانتقال والمغادرة. الأيام 31–60: تصميم أدوار مبدئية لأكثر التطبيقات حساسية، وتحسين طلبات الوصول والموافقات، وتطبيق ضوابط المصادقة وفق السياسة المعتمدة. الأيام 61–90: تنفيذ مراجعة صلاحيات تجريبية، وقياس زمن سحب الوصول، ومعالجة الحسابات غير المنسوبة، وتوثيق الاستثناءات.
ابدأ بتطبيق واحد مرتفع الأثر ثم عمم بعد اختبار تأثير التغيير على الموظفين وسير العمل. شارك فرق الموارد البشرية والتقنية والأمن والامتثال ومالكي الأنظمة؛ ففريق تقنية المعلومات لا يعرف وحده سبب الحاجة التجارية لكل صلاحية. وضوح المسؤوليات يختصر زمن الموافقات ويقلل المخاطر.
IAM في السعودية: ضوابط وحوكمة لا شعارات
في الجهات السعودية، ينبغي الرجوع إلى الضوابط والإرشادات الصادرة عن الجهات التنظيمية المختصة بحسب طبيعة الجهة والقطاع ونطاق الانطباق، ومنها الهيئة الوطنية للأمن السيبراني. كما ينبغي مراعاة متطلبات حماية البيانات الشخصية عندما تتضمن أنظمة الهوية بيانات أفراد. لا يصح الادعاء بأن أداة أو إعدادًا واحدًا يحقق «الامتثال الكامل» لجميع المؤسسات.
وثق سياسات الوصول وقرارات الاستثناء، واحتفظ بسجلات تدقيق مناسبة، وحدد مراجعة مستقلة عند الحاجة. وعند الاستعانة بمزود سحابي، افهم حدود المسؤولية بين الجهة والمزود: قد يقدم المزود أدوات قوية، لكن تصميم الأدوار والموافقات والمراجعات يظل جزءًا من حوكمة المنشأة.
أخطاء شائعة عند إدارة الهوية والوصول
أبرز الأخطاء منح صلاحيات إدارية لتجاوز طلب عمل بسيط، وعدم إزالة الصلاحيات بعد انتقال الموظف، وترك حسابات خدمات بلا مالك، والخلط بين المصادقة والتفويض، والاعتماد على موافقات شكلية، ونشر بيانات وصول تفصيلية خارج الفريق المختص. كذلك قد تتحول الأدوار إلى مئات الاستثناءات إذا لم تُراجع نماذج العمل نفسها.
لا تعالج كل مشكلة وصول بإضافة صلاحية جديدة؛ تحقق أولًا من الدور الصحيح ومسار الموافقة. واعمل على تحسين تجربة طلب الوصول حتى لا تدفع الإجراءات المعقدة الناس إلى حلول غير رسمية. الحوكمة الجيدة تجعل الطريق الآمن هو الأسهل والمفهوم للمستخدمين.
الأسئلة الشائعة
ما الفرق بين المصادقة والتفويض؟
المصادقة تثبت هوية صاحب الحساب؛ التفويض يحدد ما يُسمح له بفعله.
هل MFA يغني عن مراجعة الصلاحيات؟
لا؛ MFA يقوي التحقق لكنه لا يمنع منح صلاحيات أوسع من الحاجة.
ما المقصود بأقل صلاحية؟
منح الحد الأدنى من الأذونات المطلوبة للمهمة والمدة المناسبة.
هل SSO يعطي الوصول لكل التطبيقات تلقائيًا؟
لا؛ تسجيل الدخول الموحد لا يلغي ضوابط التفويض داخل التطبيقات.
متى نسحب صلاحية الموظف؟
عند انتهاء الحاجة أو تغير الدور أو انتهاء العلاقة وفق سياسة الجهة وإجراءاتها المعتمدة.
المصادر والمراجع
تُستخدم هذه المراجع لفهم المفاهيم العامة. الأمثلة والأرقام في المقالات سيناريوهات تعليمية افتراضية ما لم يُذكر خلاف ذلك.
- Microsoft Learn: التحكم بالوصول حسب الدور
- NIST: إرشادات الهوية الرقمية SP 800-63-4
- الهيئة الوطنية للأمن السيبراني: الضوابط الأساسية
تاريخ إعداد المسودة: 20 أكتوبر 2026. لم يُحدد تاريخ نشر على الموقع.


